不気味な笑みを浮かべた白塗りの仮面、無機質な合成音声、そして画面越しに突きつけられる警告声明――国際的サイバー空間で強烈な存在感を放ち続ける存在が、ハッカー集団アノニマスです。国家機関や多国籍企業、独裁政権を標的に次々とサイバー攻撃を仕掛け、世界中のニュースフィードを騒然とさせてきました。
権力に立ち向かう「デジタルの義賊」と称賛される一方で、社会インフラを脅かす「危険なサイバーテロリスト」とも糾弾される彼らですが、その実態は謎に包まれています。リーダーは誰なのか、なぜあの仮面を被るのか、そして彼らが掲げる真の狙いは何なのか。国内外の取材記録やセキュリティ機関の分析データをもとに、その正体と2026年現在に至る活動の深層を解き明かします。
【徹底解明】ハッカー集団アノニマスの正体と4chan発祥の結成史
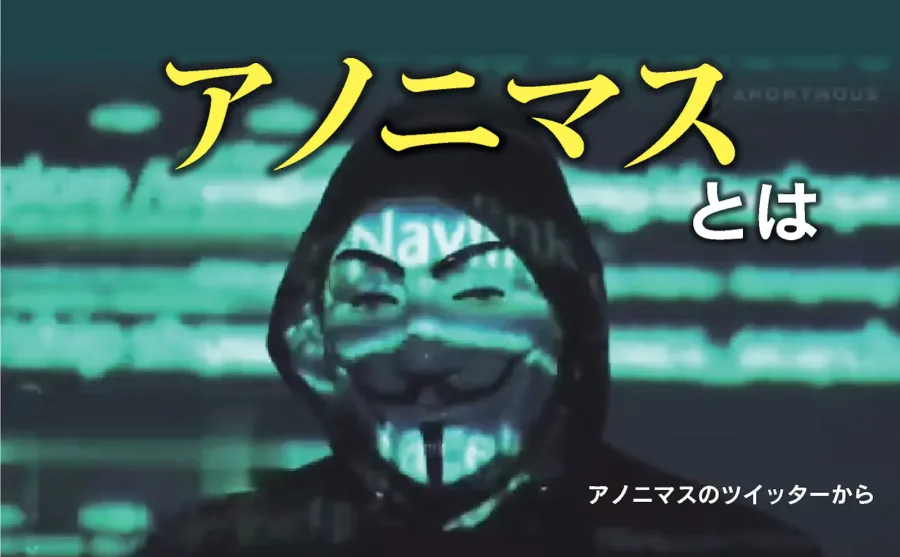
アノニマスを理解する上で最大の鍵となるのは、彼らが一般的な企業や軍隊のようなピラミッド型の組織構造を一切持たないという点です。代表者や司令官、加入手続き、会員名簿などは存在しません。共通の理念や特定の標的に賛同した不特定多数の個人が、インターネット上で自発的に集まり、作戦を実行しては霧のように解散する分散型の集合体こそが、アノニマスの正体です。
その原点は2003年頃の海外巨大匿名掲示板「4chan」にあります。名無し投稿者を意味する「Anonymous」という表示そのものをアイデンティティとし、当初は単なるネット上の悪ふざけや嫌がらせ(トロール行為)を楽しむ集団に過ぎませんでした。しかし、2008年に新興宗教団体サイエントロジーによるネット上の情報統制に反発した「プロジェクト・チャノロジー」を契機に、表現の自由や情報公開を掲げる社会運動へと舵を切ります。これが、政治的・社会的な主張をサイバー攻撃を通じて世に知らしめるハクティビズム(Hacktivism)への覚醒となりました。
アノニマスのメンバー特徴は極めて多層的です。高度な技術を持つトップクラスのホワイトハッカーやセキュリティ技術者から、ネット上で配布された攻撃ツールをボタン一つで操作するだけの一般ネットユーザー(スクリプトキディ)まで、スキルレベルも国籍も思想も多種多様な人々が混在しています。「我こそがアノニマスである」と名乗った瞬間から誰でもアノニマスの一部になれるという非中央集権性こそが、当局による完全な壊滅を不可能にしている最大の要因です。
なぜ仮面をつけるのか?ガイ・フォークスマスクに秘められた象徴的意味
アノニマスの象徴として誰もが真っ先に思い浮かべるのが、尖った口ひげと皮肉めいた笑みをたたえたガイ・フォークスマスクです。彼らが抗議活動や動画声明でこの仮面を用いる背景には、歴史的な抵抗運動とポップカルチャーの融合があります。
この仮面のモチーフとなったのは、1605年に英国で専制的な国王ジェームズ1世の暗殺と国会議事堂爆破を企てた実在の革命家ガイ・フォークスです。この歴史的事件を題材にしたグラフィックノベルおよび映画『Vフォー・ヴェンデッタ』において、全体主義国家に立ち向かう孤高の仮面テロリスト「V」が着用したことで、圧政への反逆と民衆蜂起の世界的アイコンとして定着しました。
アノニマスが仮面をつける理由には、当局からの身元特定を防ぐ実用的な防衛策に加え、極めて重要な哲学的メッセージが込められています。顔を隠すことで個人の名誉欲やエゴを消し去り、「名もなき群衆の一員」としての大義を体現しているのです。
彼らが公開する動画メッセージの末尾で必ず読み上げられるアノニマスの声明文は、その思想を象徴しています。
「We are Anonymous. We are Legion. We do not forgive. We do not forget. Expect us.(我々はアノニマス。我々は軍団。我々は許さない。我々は忘れない。首を洗って待っていろ)」
この定型句は、権力への徹底抗戦と、個ではなく無数の群衆として襲いかかるという心理的威圧感を強烈に演出しています。
【攻撃手口と日本への影響】過去の標的とサイバー攻撃の実態
アノニマスが標的を追い詰める際に用いるサイバー攻撃の手口は、主に心理的打撃と広報効果を最大化するように設計されています。
最も多用されるのが、標的となるWebサーバーに大量の通信データを送りつけてサービスをダウンさせるDDoS(分散型サービス拒否)攻撃です。加えて、Webサイトのトップページをアノニマスのロゴや抗議文に書き換える「Webサイト改ざん(Defacement)」、標的組織のサーバーに侵入して機密情報や個人情報を抜き取りネット上に暴露する「ドキシング(Doxxing)」など、世論の耳目を集める手法を得意としています。
これまで日本も例外なくその標的となってきました。代表的なアノニマスの日本攻撃事例としては以下のような事案が挙げられます。
2012年、違法ダウンロードへの刑事罰導入を盛り込んだ著作権法改正に反発し、財務省や最高裁判所、JASRAC(日本音楽著作権協会)の公式サイトが相次いでDDoS攻撃を受け閲覧不能に追い込まれました。この際、国土交通省のサイトと誤認して全く無関係な「霞ヶ浦河川事務所」のサイトを改ざんするなど、標的選定の粗雑さが露呈した一幕もありました。
また、和歌山県太地町のイルカ追い込み漁に抗議する「OpKillingBay」では、町役場や水族館、さらには成田空港などのインフラ関連サイトが執拗な攻撃を受けました。近年でも、ALPS処理水の海洋放出方針や国際的な地政学リスクに絡み、国内の自治体やインフラ企業のWebサイトが断続的な標的となっています。
【データで見る】アノニマス主要オペレーションの歴史と攻撃規模
アノニマスが世界的な影響を及ぼした主要な作戦(オペレーション)の歴史と、そのサイバー空間への影響度を比較検証します。
| 作戦名・年代 | 標的および詳細・数値データ | 主な攻撃手口 | 影響と評価 |
|---|---|---|---|
| Project Chanology (2008年) |
新興宗教サイエントロジー 世界100都市以上で同時デモ |
DDoS攻撃、いたずら電話、物理デモ | ネット上の悪ふざけから社会的ハクティビズム集団へ転換した原点。 |
| Operation Payback (2010年) |
PayPal、Visa、MasterCard WikiLeaksへの送金停止に対抗 |
LOICツールによる大規模分散DDoS | 大手決済サービスを一時停止させ、国際金融機関のセキュリティ脆弱性を暴露。 |
| アラブの春支援 (2011年) |
チュニジア・エジプト政府機関 通信遮断に対する対抗措置 |
政府サイト改ざん、検閲回避プロキシ提供 | 市民革命の通信インフラを技術的に下支えし、「自由の戦士」としての名声を獲得。 |
| OpRussia (2022年〜) |
ロシア国営放送、政府・軍関連DB テラバイト級の機密メール流出 |
放送ジャック、DB侵入・ドキシング | 現代ハイブリッド戦争において、非国家主体が国家相手に情報戦を展開可能であることを証明。 |
【実態検証】義賊か犯罪者か?アノニマス評判とネットのリアルな反応
アノニマスに対する社会の視線は、真っ向から二分されています。アノニマスの評判とネットの反応を検証すると、世論の激しいアンビバレンス(両価性)が浮き彫りになります。
支持派からは「法が裁けない悪徳企業や独裁国家に鉄槌を下すダークヒーロー」「言論統制に対する最後の防壁」と熱狂的な賛同が寄せられます。SNS上では彼らの攻撃声明が拡散されるたびに「よくやった」「もっとやれ」といった喝采が上がることも珍しくありません。
しかし、情報セキュリティの現場や法秩序の観点からは、極めて厳しい批判が突きつけられています。攻撃によって無関係な一般市民向け公共インフラや医療機関のシステムが麻痺する巻き添え被害(コラテラル・ダメージ)が頻発しているためです。掲示板やSNSの実態検証でも、「正義を標榜した単なる自己満足のサイバー犯罪」「勘違いによる誤爆攻撃が多すぎる」といった冷ややかな指摘が絶えません。
一般に知られていない盲点とネットの誤解|群衆心理とデジタル無政府主義
ネット社会においてアノニマスは神格化されがちですが、そこにはいくつかの決定的な誤解と盲点が存在します。
第一の誤解は、「アノニマスは全員が凄腕の天才ハッカーである」という幻想です。実際に高度なゼロデイ脆弱性を突くような侵入を行っているのはごく一部の技術者に過ぎず、大半はネット上で配布されたツールを起動してトラフィックを水増ししているだけのスクリプトキディです。
第二の盲点は、「アノニマスの名義を使えば誰でも攻撃を正当化・偽装できる」という構造的リスクです。中央管理者がいないため、国家主導のサイバー攻撃部隊(APTグループ)や凶悪なランサムウェア犯罪集団が、自らの痕跡を隠すための「偽旗(フォールス・フラグ)作戦」としてアノニマスを名乗るケースが確認されています。
【プロの結論】ハクティビズムの本質と私たちが直面するサイバーリスク社会学および情報セキュリティの観点から見ると、アノニマス現象の本質は「デジタル無政府主義(アナーキズム)と群集心理(Swarm Intelligence)の融合」です。
彼らが振りかざす「正義」は法的手続きや民主的な合意形成を経ていない主観的なものであり、エコーチェンバー現象によって先鋭化しやすい危うさを孕んでいます。どれほど掲げる大義が崇高であっても、サイバー攻撃は不正アクセス禁止法や威力業務妨害罪に抵触する明白な違法行為です。
企業や個人がこの教訓から学ぶべきは、「自社や自身がいつ何時、ハクティビズムの標的として『悪』に仕立て上げられるか分からない」という冷厳なリスク認識です。サプライチェーンの末端であっても、地政学的対立や社会論争の火種が飛び火すれば攻撃の対象になり得ます。多要素認証の徹底やWAF(Webアプリケーションファイアウォール)の導入、DDoS対策の常時配備など、基本的なセキュリティ対策を怠らないことが不可欠です。
【2026年最新動向】ウクライナ情勢からAI時代へ|現在の活動と変遷
アノニマスを取り巻く環境は激変しています。アノニマスの現在の活動は、従来の愉快犯的な攻撃から、国際政治を揺るがす高度な「インフォメーション・ウォーフェア(情報戦)」へとシフトしました。
アノニマスの最新ニュースにおいて注目すべきは、生成AIおよび自動化技術の兵器利用とそれへの対抗です。攻撃側・防御側の双方がAIを活用する時代において、アノニマスを自称するグループもAIを用いた脆弱性探索や自動化された標的型フィッシングを展開しています。その一方で、国家によるディープフェイクを用いた世論工作を暴き、検閲された情報をAI翻訳で市民に届けるといった対抗活動も活発化しています。
かつての「ガイ・フォークスマスクを被ったお祭り騒ぎ」から、国家支援型ハッカー組織と渡り合う非対称戦の担い手へ――アノニマスはその輪郭を曖昧なまま広げ、サイバー空間の秩序を揺るがし続けています。
【アノニマス と は】に関するよくある質問(FAQ)
Q1:アノニマスのメンバーになるには特別な試験や加入条件があるのですか?
A1:一切ありません。アノニマスには中央組織や管理者が存在しないため、「私はアノニマスだ」と名乗り、その理念や作戦(オペレーション)に賛同して行動を起こせば、誰でもその瞬間からアノニマスを自称できます。ただし、サイバー攻撃を行う行為は各国の法律で厳しく処罰されます。
Q2:アノニマスのハッカーはなぜ警察やFBIに逮捕されないのですか?
A2:実際には多数の逮捕者が出ています。Tor(トーア)やVPNなどを駆使して匿名化を図っていますが、国際警察機関(インターポールやFBI)の捜査技術向上により、中核メンバーが摘発された事例は世界中で数多く存在します。「絶対に捕まらない」というのは完全な誤解です。
Q3:日本人のアノニマスメンバーも存在するのでしょうか?
A3:存在すると見られています。過去に日本国内のサイトが標的となった際、日本語に精通していなければ不可能な書き込みや声明が確認されたことや、国内から攻撃ツールを起動して摘発・家宅捜索を受けた個人の事例が報じられています。
アノニマスとは、特定の人物や組織の名称ではなく、インターネットという巨大なネットワークが生み出した「匿名の集合的意志そのもの」です。ガイ・フォークスマスクの下にあるのは、天才ハッカーの顔だけでなく、社会への不満を抱く一般市民や、混乱を煽る愉快犯の顔でもあります。
彼らが投げかける問い――情報の自由、権力への監視、そしてデジタル社会における個人の権利――は、私たちが深く考えるべきテーマを含んでいます。しかし同時に、法を無視した私的制裁の危険性も忘れてはなりません。AIとサイバー空間が不可分となった現代において、私たちは情報の真偽を見極める冷静なリテラシーと、予期せぬサイバー攻撃に備える強固な防御体制を維持し続ける必要があります。